최근 임직원들이 업무 효율성을 높이기 위해 회사 승인 없이 ChatGPT, Claude 등 퍼블릭 AI를 몰래 사용하는 이른바 ‘Shadow AI(섀도우 AI)’ 현상이 급증하고 있습니다. 이는 단순한 툴 사용을 넘어 심각한 데이터 유출로 이어질 수 있어, 엔터프라이즈 환경에서의 통제 기술이 필수로 자리 잡고 있습니다.
이번 글에서는 Shadow AI의 개념부터 탐지, 통제, 트러블슈팅에 이르기까지 완벽하게 파헤쳐보겠습니다.
Ⅰ. Shadow AI 현상 및 통제 기술이란?
ⅰ. Shadow AI의 정의
- 비인가 AI 사용: 기업의 IT 부서나 보안 팀의 공식적인 승인 및 모니터링 없이, 임직원들이 개인적으로 퍼블릭 생성형 AI(LLM) 서비스나 AI 확장 프로그램을 업무에 임의로 사용하는 현상을 의미합니다.
- 기존 Shadow IT와의 차이점: 기존의 Shadow IT(비인가 클라우드 스토리지 등)는 단순히 데이터가 외부 서버에 '저장'되는 것이었다면, Shadow AI는 입력된 데이터가 외부 AI 모델의 '학습(Training)'에 영구적으로 편입(비가역성)된다는 점에서 보안 위협의 차원이 다릅니다.
ⅱ. 기업 보안 및 IT 환경에 미치는 영향
- 기밀 유출 (데이터 노출): 임직원이 소스 코드의 버그를 찾거나 사업 계획서 초안을 다듬기 위해 기밀 데이터를 AI 프롬프트에 입력할 경우, 해당 정보가 AI 서비스 제공자의 서버로 전송되어 외부로 유출됩니다.
- 통제력 상실 (컴플라이언스 위반): 데이터가 어디로 흘러갔는지 추적할 수 없게 되어 GDPR, 개인정보보호법 등 법적 규제 준수에 실패하게 되며, 이는 막대한 과징금 및 기업 신뢰도 하락으로 이어집니다.
Ⅱ. Shadow AI 탐지 및 통제 기술 특징
ⅰ. AI 서비스 트래픽 실시간 식별 기술
- L7(애플리케이션 계층) 분석 기술: 단순한 IP나 포트 차단이 아닌, 패킷의 페이로드(Payload)를 심층 분석(DPI)하여 접속하는 대상이 일반 웹사이트인지 AI 서비스인지 정확히 식별합니다.
- 동적 도메인 및 API 엔드포인트 차단: AI 서비스들이 지속적으로 변경하는 수많은 서브 도메인과 비공식 API 호출 트래픽을 위협 인텔리전스(TI)와 연동하여 실시간으로 탐지하고 차단합니다.
ⅱ. 컨텍스트 기반 데이터 유출 방지 (AI DLP)
- 프롬프트 검사: 사용자가 AI 채팅창에 입력하는 텍스트(프롬프트) 내용을 실시간으로 후킹(Hooking) 및 분석하여, 회사 내부 규정에 위배되는 키워드가 있는지 검사합니다.
- 민감 정보 마스킹 및 난독화: 주민등록번호, 신용카드 번호, 특정 프로젝트 코드명 등이 포함될 경우, 해당 문자열만 *** 형태로 치환(Masking)하여 전송을 허용하거나 아예 전송 자체를 차단합니다.
Ⅲ. Shadow AI 발생 동작방식 및 유출 과정
ⅰ. 임직원의 퍼블릭 AI 우회 접근 경로
- 브라우저 확장 프로그램: 방화벽에서 공식 웹사이트(예: chatgpt.com)를 차단하더라도, 크롬 웹스토어 등에서 설치한 우회용 'AI 요약 봇'이나 번역 플러그인을 통해 백그라운드 API 통신으로 접근합니다.
- 비인가 IDE 확장 프로그램: 개발자들이 VS Code나 IntelliJ 같은 통합 개발 환경(IDE)에 회사가 인가하지 않은 AI 코딩 어시스턴트를 설치하여, 개발 중인 전체 소스 코드를 외부로 전송합니다.
ⅱ. 데이터 전송 및 모델 피드백 루프 병합
- 프롬프트를 통한 데이터 외부 전송: 사용자가 자연어로 질문을 던질 때, 클립보드에 복사해 둔 기밀 텍스트나 첨부파일이 암호화된 HTTPS 통신을 타고 퍼블릭 AI 서버로 전송됩니다.
- 외부 학습 편입 과정 (피드백 루프): 전송된 데이터는 AI 제공업체의 로그 데이터베이스에 저장되며, 이후 모델의 파인튜닝(Fine-Tuning)이나 강화학습(RLHF) 과정에 데이터로 쓰여 다른 사용자가 질문할 때 기업의 기밀이 답변으로 출력될 위험을 낳습니다.
Ⅳ. Shadow AI 탐지 및 통제 구성 흐름도
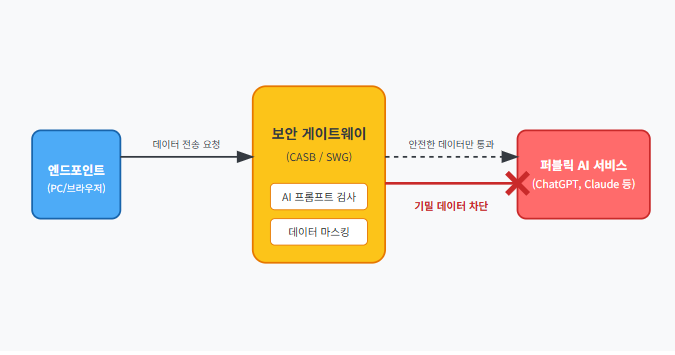
기업망 내에서 Shadow AI 통제가 어떻게 이루어지는지 보여주는 구성도입니다.
ⅰ. 다차원 통제 아키텍처
- 네트워크 / 샌드박스 계층 통제: 회사 망을 빠져나가는 길목(Gateway)에 위치하여 암호화된 트래픽을 가시화(SSL Decryption)하고, AI 서비스 목적지로 가는 패킷을 통제합니다.
- 엔드포인트 계층 통제: 임직원 PC에 직접 에이전트를 설치하여 브라우저 외의 프로그램이나 네트워크 외부 환경(재택근무 시)에서도 클립보드 복사나 파일 업로드를 차단합니다.
ⅱ. 보안 통제 데이터 시퀀스 다이어그램
- 데이터 시퀀스 흐름: 사용자 입력 ➔ 엔드포인트 에이전트 검사 ➔ CASB/SWG 라우팅 및 2차 필터링 ➔ 정책 평가(차단/경고/허용) ➔ 안전 처리 후 퍼블릭 AI 전달의 단계로 작동합니다.
- 차단 로직: 기밀 내용이 탐지되면 즉각 연결을 세션 레벨에서 드롭(Drop)시키고 관리자에게 얼럿을 전송합니다.
Ⅴ. Shadow AI 탐지 솔루션 설치 및 구성 방법
ⅰ. 클라우드 접근 보안 중개(CASB) 및 SWG 연동
- 프록시 인증서 연동: 암호화된 HTTPS 트래픽(프롬프트)을 분석하기 위해 SWG(Secure Web Gateway)에서 발행한 사설 루트 인증서를 사내 모든 단말기의 신뢰할 수 있는 저장소에 배포(GPO 등 활용)합니다.
- 에이전트 배포: 원격 근무 환경을 커버하기 위해 MDM(모바일 기기 관리) 솔루션이나 사내 소프트웨어 배포 시스템을 통해 보안 에이전트를 백그라운드에 무설치(Silent Install) 방식으로 배포합니다.
ⅱ. 네트워크 인스펙션 및 로그 포워딩 세팅
- 인라인 및 미러링 구성: 트래픽을 직접 차단하기 위해 솔루션을 네트워크 경로 상에 인라인(In-Line)으로 구성하거나, 탐지만을 목적으로 스위치에서 포트 미러링을 구성합니다.
- SIEM 연동 로그 포워딩: 탐지된 Shadow AI 접속 로그 및 프롬프트 내용을 중앙 관제 센터에서 분석할 수 있도록 Syslog나 API를 통해 Splunk, ELK 등의 SIEM 장비로 포워딩합니다.
Ⅵ. Shadow AI 통제 기술 정책 사용 방법
ⅰ. 보안 정책 및 차단 룰(Rule) 튜닝 설정
- 카테고리 차단: 방화벽이나 프록시 설정에서 위협 인텔리전스가 제공하는 'Generative AI', 'LLM' 카테고리를 통째로 차단 그룹에 넣습니다.
- 화이트리스트 운영: 마케팅 부서 등 AI 사용이 필수적인 부서의 인원만 특정 AI 서비스(예: 라이선스를 맺은 Copilot for M365)를 제한적으로 사용할 수 있도록 예외(Whitelist) 그룹에 추가합니다.
ⅱ. 인가된 사내 AI(Sanctioned AI) 로의 유도 리다이렉션
- 경고 페이지(Coaching Page): 사용자가 차단된 퍼블릭 AI에 접속하려 할 때, 단순 차단 창이 아닌 "이 서비스는 기밀 유출 위험이 있습니다. 사내 전용 AI 포털을 이용해주세요."라는 코칭 안내 창을 띄웁니다.
- 자동 리다이렉션: 접속 요청을 낚아채어 회사가 구축한 안전한 Private AI URL로 자동 이동시켜 업무 연속성을 보장합니다.
Ⅶ. Shadow AI 진단 자주 쓰는 명령어 (CLI)
ⅰ. 네트워크 방화벽 및 시스템 로그 분석
- tcpdump 활용: 패킷 캡처를 통해 특정 AI 서비스의 IP나 도메인으로 나가는 트래픽을 캡처하여 확인합니다.
- tcpdump -i eth0 host chatgpt.com or host anthropic.com
- grep을 이용한 프록시 로그 분석: 리눅스 환경의 프록시 서버(Squid 등)에서 AI 서비스 접근 로그만 추출합니다.
- cat /var/log/squid/access.log | grep -iE 'openai|claude|gemini'
ⅱ. 엔드포인트 차단 확인 테스트 명령어
- Windows PowerShell 테스트: 클라이언트 PC에서 DNS 조회가 정상적으로 싱크홀(차단) 처리되는지 테스트합니다.
- Resolve-DnsName api.openai.com (결과가 사내 차단 페이지 IP로 나와야 정상)
- 네트워크 연결 시도 확인: 대상 포트로의 강제 연결을 시도하여 방화벽에서 Drop 하는지 확인합니다.
- Test-NetConnection -ComputerName chatgpt.com -Port 443
Ⅷ. Shadow AI 위협의 안전한 활용방안 전환
ⅰ. 기업 전용 사설 인프라 (Private LLM / Enterprise AI) 구축
- 사내 RAG(검색 증강 생성) 도입: 퍼블릭 AI 대신 사내 서버에 오픈소스 LLM을 구축하고, 기업 내부 문서를 벡터 DB에 넣은 뒤 RAG 기술을 결합하여 정보가 외부에 유출되지 않는 사내용 챗봇을 만듭니다.
- Enterprise AI 라이선스: 마이크로소프트, 구글 등과 B2B 계약을 맺어 "고객 데이터를 학습에 사용하지 않음(No Training)" 옵션이 보장된 엔터프라이즈 환경을 구축합니다.
ⅱ. 올바른 거버넌스 프레임워크 및 사내 정책 수립
- 정책 수립: 단순한 기술적 차단을 넘어 "AI를 통해 처리할 수 있는 데이터의 등급(공개/대외비/기밀)"을 분류하는 사내 규정을 명문화합니다.
- 보안 교육: 정기적인 보안 인식 교육을 통해 임직원 스스로가 프롬프트 입력 시 발생할 수 있는 데이터 유출 위험을 인지하도록 돕습니다.
Ⅸ. Shadow AI 시스템 트러블 슈팅 및 침해 사고 대응
ⅰ. 비인가 AI로 인한 기밀 데이터 유출 사고 발생 시 대처
- Opt-out 프로세스 진행: 만약 비인가 AI에 회사의 소스코드나 고객 정보가 입력된 것이 확인되면, 즉각 해당 AI 벤더(OpenAI 등)의 프라이버시 센터를 통해 기업 데이터의 모델 학습 제외(Opt-out) 및 데이터 삭제를 공식 요청해야 합니다.
- 침해 범위 산정: SIEM에 남은 프롬프트 로그를 역추적하여 어떤 파일과 내용이 유출되었는지 파악하고, 해당 기밀의 비밀번호 변경 및 시스템 권한 회수를 즉시 실행합니다.
ⅱ. 보안 솔루션의 과탐(False Positive) 에러 해결
- 예외 도메인(Bypass) 처리: CASB나 프록시가 AI 서비스와 유사한 구조를 가진 정상적인 SaaS 업무 툴(예: 특정 번역기, 클라우드 워드프로세서)까지 차단할 경우, 해당 목적지 IP/도메인을 SSL 복호화 예외 목록(Bypass List)에 등록합니다.
- 정규표현식(Regex) 튜닝: 프롬프트 검사 시 16자리 임의 숫자를 모두 신용카드로 오인하여 차단하는 경우, 정규표현식 조건을 정교하게 다듬거나 부서별 특화 룰을 적용해 과탐지로 인한 업무 방해를 최소화합니다.
'AI(Artificial Intelligence)' 카테고리의 다른 글
| 딥러닝 표준 PyTorch 아키텍처, 텐서 연산, 설치 방법 및 활용 (0) | 2026.09.17 |
|---|---|
| 완벽하게 통제되는 나만의 로컬 LLM 게이트웨이(Openclaw) 구축 (0) | 2026.08.19 |
| 헤르메스(Hermes) 에이전트 (나만의 24시간 AI 자동화 비서 구축) (0) | 2026.08.18 |
| 양자머신러닝(QML)이란? 핵심 개념부터 하이브리드 아키텍처 구조 (0) | 2026.07.22 |
| "에이전트는 1명일 필요가 없다" : CrewAI의 본질과 멀티에이전트의 딜레마 (1) | 2026.07.14 |